ARTEX finans kurumlarını da hedef aldı: FBI, 67 bin kişiyi hatırlattı
FBI, Güney Koreli bir finans kurumuna yönelik saldırıda yaklaşık 67 bin kişinin kişisel bilgilerinin açığa çıktığını bildirdi. Yapay zekâ destekli ARTEX'in finansal hizmetlerde de kullanıldığı açıklandı.
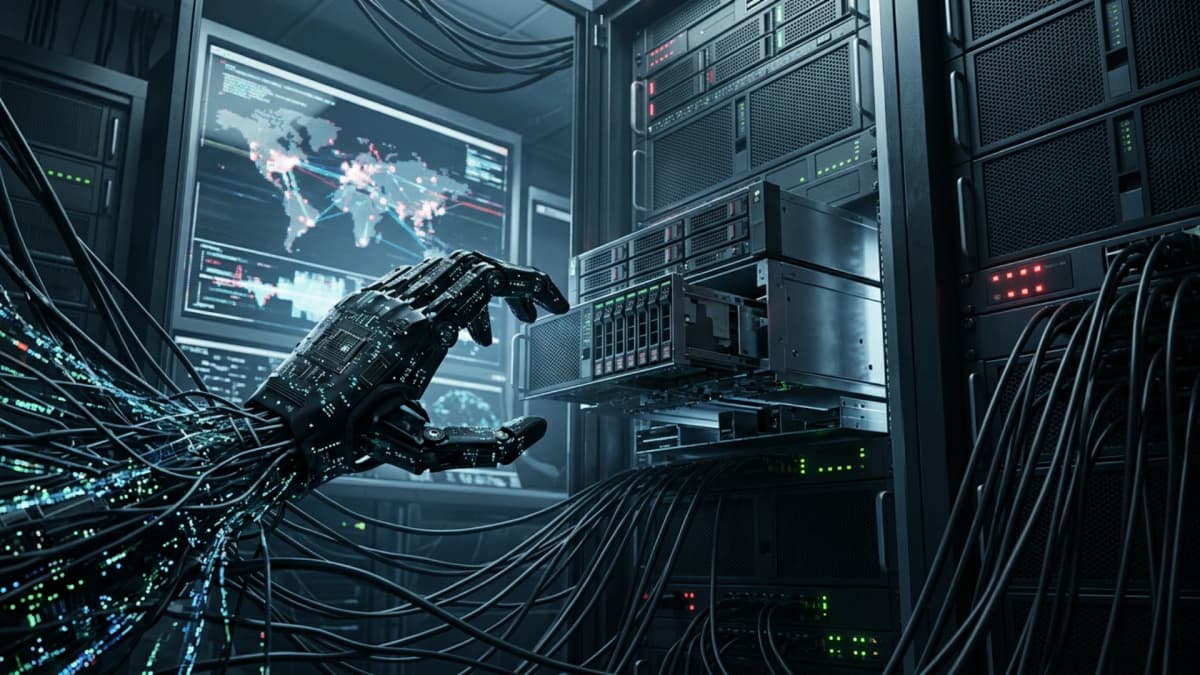
ABD Federal Soruşturma Bürosu (FBI), siber suçluların ve devlet destekli bilgisayar korsanlarının dünya genelindeki kuruluşlara yönelik saldırıları otomatikleştirmek için yapay zekâ destekli ARTEX aracını kullandığını açıkladı.
FBI yetkilileri, sızma testi aracı ARTEX'in ilk hedeflemeden ayrıcalıklı erişim elde edilmesine kadar geçen süreci üç saatten kısa bir zamana indirebildiğini belirtti.
Kurumun 13 sayfalık açıklamasında, ARTEX'in ekim ayında Microsoft 365 müşteri ortamlarını açığa çıkaran ConnectWise tedarik zinciri saldırısında kullanıldığı kaydedildi. Saldırıda 2 bin 250'den fazla alt kullanıcı ortamına yönelik kimlik doğrulama girişimleri olduğu bildirildi.
FBI, Güney Koreli bir finans kurumunu hedef alan ve yaklaşık 67 bin kişinin kişisel bilgilerinin açığa çıkmasına yol açtığı bildirilen başka bir saldırıya da dikkat çekti. Yetkililer, bu saldırıda hangi ortamların ihlal edildiğini açıklamadı.
Açıklamaya göre bilgisayar korsanları ARTEX'i en az Ağustos 2026'dan bu yana finansal hizmetler, devlet kurumları, teknoloji, savunma, yarı iletkenler, enerji, sağlık, üretim, telekomünikasyon ve hukuk sektörlerinde kullandı.
FBI, özellikle internete açık uygulamalar, self-servis portallar, bulut altyapısı ve ortak tedarikçi sistemleri işleten kuruluşları, ARTEX destekli saldırıların olasılığını ve etkisini azaltmaya yönelik önlemleri uygulamaya çağırdı.
İlgili haberler

Zararlı kod kripto para ödeme adreslerini hedef aldı
Optimizely açığı üzerinden 178 kuruluşun sitesine eklenen kodlar, kripto para ödeme adreslerini saldırganların cüzdanlarıyla değiştirmeye çalıştı. Şirket açığı kapattı.
Tartus'ta devriye ekibine saldırı: 1 kişi öldü, 4 kişi yaralandı
Suriye İçişleri Bakanlığının açıklamasına göre, Tartus kırsalında bakanlığa bağlı devriye ekibi silahlı saldırıya uğradı; olayda 1 kişi öldü, 4 kişi yaralandı.
Sözcü soruşturmasında iki şirketin finansman ilişkisi inceleniyor
Savcılık, Estetik Yayıncılık A.Ş. ile Mega Ajans’ın finansal olarak desteklendiği şüphesini dosyaya taşıdı. Soruşturmada gruba TMSF kayyum atandı, 4 şüpheli hakkında karar çıkarıldı.
Aydın’da aranan 51 kişi jandarma operasyonunda yakalandı
Çember-150 operasyonunda farklı suçlardan aranan 51 kişi yakalandı. Açıklamada operasyonun ekonomik etkisine ilişkin bir bilgi yer almadı.